বাংলাদেশ 6:12 pm, Saturday, 31 October 2026

জাপানকে সাইবার প্রতিরক্ষা কৌশল দ্রুত বাস্তবায়ন করতে হবে

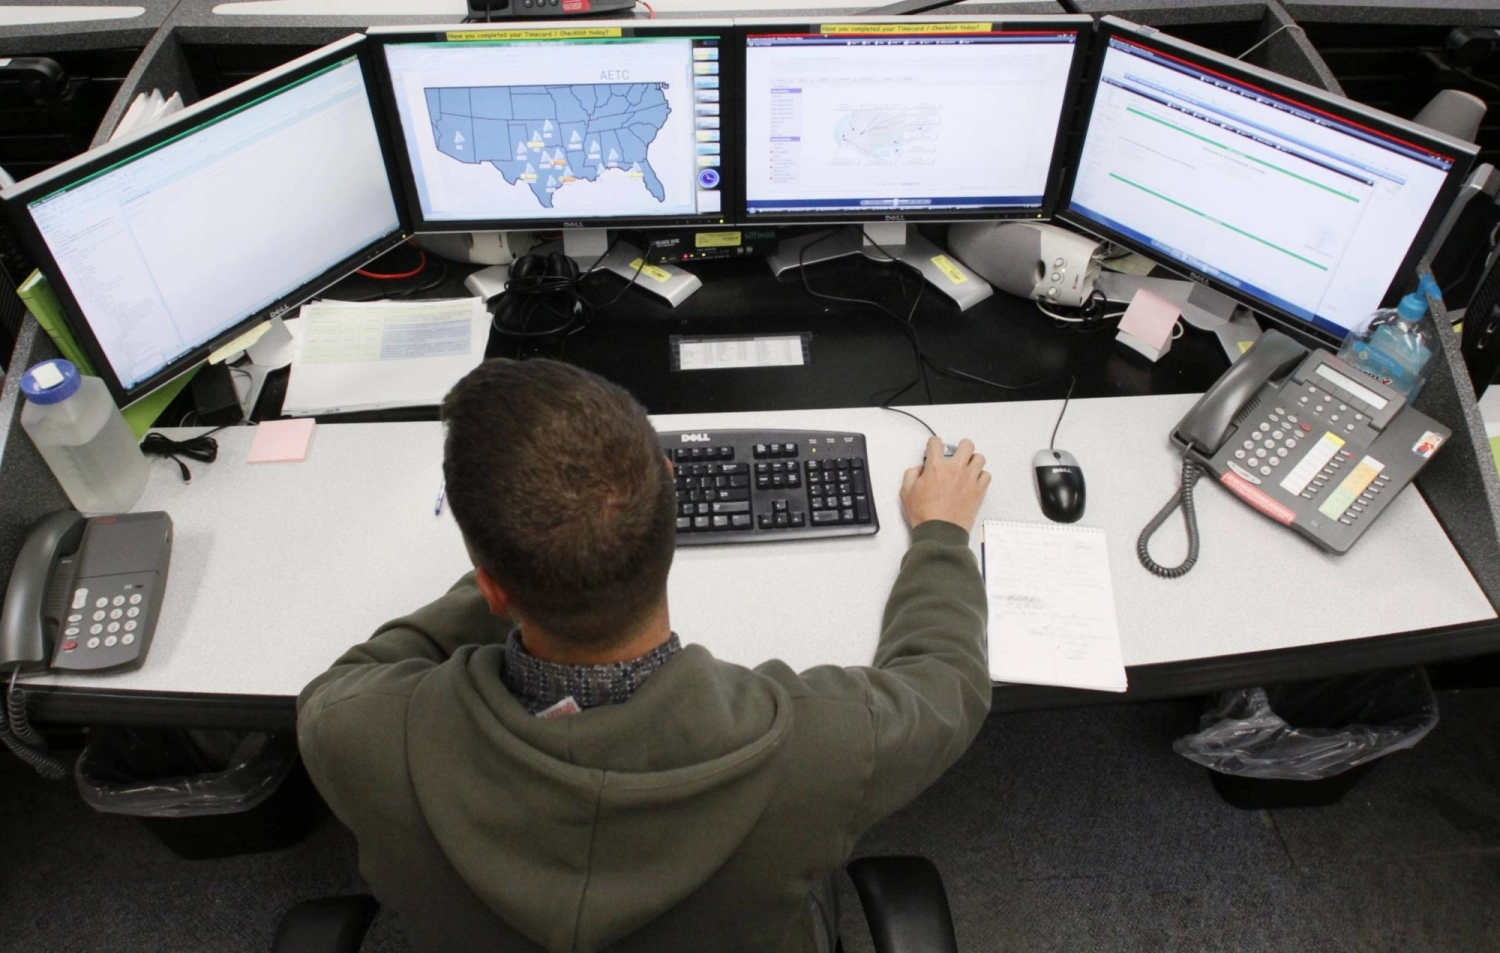
মার্কিন যুক্তরাষ্ট্রের সাইবার কমান্ডের সাবেক কমান্ডার ও ন্যাশনাল সিকিউরিটি এজেন্সির (এনএসএ) সাবেক পরিচালক মাইকেল রজার্স বলেছেন, সাম্প্রতিক মাসগুলোতে যে ধরনের সাইবার হামলার ঢল নেমেছে তা থেকে নিজেকে রক্ষা করতে চাইলে জাপানকে তার সাইবার প্রতিরক্ষা কৌশল দ্রুততর করতেই হবে। বুধবার দ্য জাপান টাইমসকে দেওয়া এক সাক্ষাৎকারে রজার্স জাপান সরকারের সাইবার প্রতিরক্ষা নীতি এবং প্রধানমন্ত্রী সানায়ে তাকাইচির এই ইস্যুকে অগ্রাধিকার দেওয়াকে প্রশংসা করেছেন। তবে তিনি সতর্ক করেছেন, কাগজে-কলমে ভালো পরিকল্পনা থাকলেই হবে না—তা দ্রুত ও সিদ্ধান্তমূলক পদক্ষেপে রূপ দিতে হবে।

জাপানের সাইবার প্রতিরক্ষা আইন প্রণয়নের ধীরগতির প্রসঙ্গে তিনি বলেন, “যে প্রক্রিয়া ও নীতিমালা চালু করা হয়েছে তা একটি খুব ভালো ভিত্তি। কিন্তু সেগুলো এমন এক পৃথিবী ও সময়ের প্রতিচ্ছবি, যা এখনকার চেয়ে কিছুটা আলাদা। আমার মনে হয় গতিটা বাড়াতে হবে, আর কিছু পরিবর্তন করতে হবে মানতে হবে।”

জাপানের ‘অ্যাক্টিভ সাইবার ডিফেন্স অ্যাক্ট’ ২০২৫ সালের মে মাসে পাস হয়। এই আইনে পুলিশ ও সাইবার প্রতিরক্ষা দলগুলোকে সাইবার অপরাধ মোকাবিলায় নতুন ক্ষমতা দেওয়া হয়—যার মধ্যে সাইবার হামলার সময় কিংবা তার আগেই হামলাকারীদের সার্ভার অকার্যকর করার অনুমতি রয়েছে। আইনটির প্রধান ধারাগুলো কেবল এই মাসের শুরুতে কার্যকর হয়েছে এবং এর পূর্ণাঙ্গ বাস্তবায়ন শেষ হবে ২০২৭ সালের নভেম্বরে।

সরকার ব্যক্তিগত তথ্য ফাঁসের আলাদা আলাদা ঘটনায় তার পদক্ষেপের বিস্তারিত প্রকাশ করতে অস্বীকার করেছে, অথচ এসব ঘটনা ইতিমধ্যেই নাগরিকদের ব্যক্তিগত নিরাপত্তা ঝুঁকিতে ফেলেছে। এর মধ্যে রয়েছে পার্ক-২৪-এর ‘টাইমস কার’ শেয়ারিং সেবার সার্ভার থেকে ১৪ লাখ ৬০ হাজার ড্রাইভিং লাইসেন্সের তথ্য ফাঁস, এবং জিএমও ইন্টারনেট গ্রুপের সঙ্গে এক হ্যাকার গোষ্ঠীর চলমান বিরোধ—যারা ১০ লাখ ডলার মুক্তিপণ না পেলে প্রতিষ্ঠান থেকে চুরি করা গোপন তথ্য প্রকাশের হুমকি দিয়েছে।

রজার্স বলেন, “কোনো বড় সাইবার ঘটনার জবাবে কী করবেন তা ঠিক করতে যদি সপ্তাহ কিংবা মাস লেগে যায়, তাহলে তা অদক্ষ এবং অনেক কম কার্যকর।” তিনি মনে করেন, এভাবে দেরি করে জাপান মূলত নিজের সক্রিয় সাইবার প্রতিরক্ষা পরিকল্পনাকেই “দুর্বল” করে ফেলছে।

তাঁর মতে, পাল্টা ব্যবস্থা নিয়ে চুপ থাকার বিষয়টিও জাপানের জন্য সুফল বয়ে আনছে না। “আমি আমার পুরনো জগতে সবাইকে বলতাম: দেখো, আমরা কী করতে চাইছি তা মানুষকে জানাতে আমাদের স্বচ্ছন্দ বোধ করা উচিত। যেটা গোপন রাখা দরকার সেটা হলো—আমরা তা কীভাবে করব। এই দুটো এক জিনিস নয়।”

রজার্স জাপানভিত্তিক সাইবার নিরাপত্তা প্রতিষ্ঠান নিহোন সাইবার ডিফেন্সের সিনিয়র এক্সিকিউটিভ অ্যাডভাইজার। মার্কিন নৌবাহিনীতে ও গোয়েন্দা প্রধান হিসেবে দীর্ঘদিন জাপানি সামরিক কর্মকর্তাদের সঙ্গে কাজ করা রজার্স নির্দিষ্ট কৌশল বলে দিতে অনিচ্ছা প্রকাশ করলেও উন্নতির সম্ভাব্য ক্ষেত্রগুলো চিহ্নিত করেছেন—যেমন বেসরকারি খাতে নেটওয়ার্ক প্রশাসকদের দুর্বল ‘সাইবার হাইজিন’ এবং জাপানে দক্ষ সাইবার নিরাপত্তা পেশাজীবীর ঘাটতি।

বিশ্ব অর্থনৈতিক ফোরামের হিসাবে বিশ্বজুড়ে সাইবার নিরাপত্তা বিশেষজ্ঞের ঘাটতি ৪০ লাখ। জাপানের অর্থনীতি, বাণিজ্য ও শিল্প মন্ত্রণালয় (মেটি) জানিয়েছে, ২০২৫ সালে দেশটিতে নিবন্ধিত সাইবার নিরাপত্তা বিশেষজ্ঞের সংখ্যা ছিল মাত্র ২৪ হাজার। ২০৩০ সালের মধ্যে এই সংখ্যা ৫০ হাজারে নেওয়ার লক্ষ্য ঘোষণা করেছে মেটি। তুলনায় সাইবার সিক-এর হিসাবে যুক্তরাষ্ট্রে সাইবার নিরাপত্তা পেশাজীবীর সংখ্যা ১৩ লাখেরও বেশি।

বৃহস্পতিবার এক সংবাদ সম্মেলনে প্রধান ক্যাবিনেট সচিব মিনোরু কিহারা সাইবার প্রতিরক্ষা বিশেষজ্ঞ নিশ্চিত করার গুরুত্ব স্বীকার করেন এবং উল্লেখ করেন, তাঁদের বেতন সাধারণ সরকারি কর্মচারীদের চেয়ে বেশি। তবে জাপানে বেতন যুক্তরাষ্ট্রের তুলনায় উল্লেখযোগ্যভাবে কম—মার্কিন শ্রম ব্যুরোর তথ্য অনুযায়ী ২০২৫ সালে তথ্য নিরাপত্তা বিশ্লেষকের বার্ষিক গড় বেতন ১,২৯,১৮০ ডলার, অন্যদিকে নিয়োগ সংস্থা রবার্ট হাফের হিসাবে জাপানে সাইবার নিরাপত্তা পরামর্শকের বেতন ৭০ থেকে ৯০ লাখ ইয়েন (৪৪,৩৩০ ডলারের মতো)।

রজার্স বলেন, “স্পষ্টতই টাকা সমাধানের একটি অংশ হবে। কিন্তু এটি টাকার সমস্যার চেয়ে বড় কিছু।”

তিনি উল্লেখ করেন, সাইবার অপরাধ মোকাবিলায় নিয়োজিত সরকারি সংস্থা—বিশেষ করে জাতীয় পুলিশ এজেন্সি—আইন প্রয়োগকারী দৃষ্টিকোণ থেকে কাজ করে, যা সাইবার অপরাধ প্রতিরোধের চেয়ে অপরাধীদের বিরুদ্ধে আইনি মামলা গড়ার দিকেই বেশি মনোযোগী।

তাঁর মতে, চূড়ান্ত লক্ষ্য হওয়া উচিত এমন সম্পদ ও দক্ষতা অর্জন করা, যার মাধ্যমে হামলা আগেই অনুমান করা যায় এবং বেসরকারি খাতকে আসন্ন হুমকি সম্পর্কে সতর্ক করা যায়।

রজার্স বলেন, “প্রতিরোধের একটা দিক হলো কেবল অভিপ্রায় ও ইচ্ছা প্রদর্শন নয়, বরং এটাও নিশ্চিত করা যে বিশ্ববাসী বুঝতে পারে—আপনার সক্ষমতা আছে এবং আপনি এ ধরনের কাজ করতে প্রস্তুত।”
Tag :

আপনার মতামত লিখুন

Your email address will not be published. Required fields are marked *

Save Your Email and Others Information

সম্পাদক

Abdur Rahman

একটি সৃজনশীল সাহিত্য পত্রিকা
জনপ্রিয়

সাতক্ষীরার দুই কলেজে পাস করেননি কেউ

জাপানকে সাইবার প্রতিরক্ষা কৌশল দ্রুত বাস্তবায়ন করতে হবে

প্রকাশ 06:09:59 am, Friday, 30 October 2026

মার্কিন যুক্তরাষ্ট্রের সাইবার কমান্ডের সাবেক কমান্ডার ও ন্যাশনাল সিকিউরিটি এজেন্সির (এনএসএ) সাবেক পরিচালক মাইকেল রজার্স বলেছেন, সাম্প্রতিক মাসগুলোতে যে ধরনের সাইবার হামলার ঢল নেমেছে তা থেকে নিজেকে রক্ষা করতে চাইলে জাপানকে তার সাইবার প্রতিরক্ষা কৌশল দ্রুততর করতেই হবে। বুধবার দ্য জাপান টাইমসকে দেওয়া এক সাক্ষাৎকারে রজার্স জাপান সরকারের সাইবার প্রতিরক্ষা নীতি এবং প্রধানমন্ত্রী সানায়ে তাকাইচির এই ইস্যুকে অগ্রাধিকার দেওয়াকে প্রশংসা করেছেন। তবে তিনি সতর্ক করেছেন, কাগজে-কলমে ভালো পরিকল্পনা থাকলেই হবে না—তা দ্রুত ও সিদ্ধান্তমূলক পদক্ষেপে রূপ দিতে হবে।

জাপানের সাইবার প্রতিরক্ষা আইন প্রণয়নের ধীরগতির প্রসঙ্গে তিনি বলেন, “যে প্রক্রিয়া ও নীতিমালা চালু করা হয়েছে তা একটি খুব ভালো ভিত্তি। কিন্তু সেগুলো এমন এক পৃথিবী ও সময়ের প্রতিচ্ছবি, যা এখনকার চেয়ে কিছুটা আলাদা। আমার মনে হয় গতিটা বাড়াতে হবে, আর কিছু পরিবর্তন করতে হবে মানতে হবে।”
জাপানের ‘অ্যাক্টিভ সাইবার ডিফেন্স অ্যাক্ট’ ২০২৫ সালের মে মাসে পাস হয়। এই আইনে পুলিশ ও সাইবার প্রতিরক্ষা দলগুলোকে সাইবার অপরাধ মোকাবিলায় নতুন ক্ষমতা দেওয়া হয়—যার মধ্যে সাইবার হামলার সময় কিংবা তার আগেই হামলাকারীদের সার্ভার অকার্যকর করার অনুমতি রয়েছে। আইনটির প্রধান ধারাগুলো কেবল এই মাসের শুরুতে কার্যকর হয়েছে এবং এর পূর্ণাঙ্গ বাস্তবায়ন শেষ হবে ২০২৭ সালের নভেম্বরে।

সরকার ব্যক্তিগত তথ্য ফাঁসের আলাদা আলাদা ঘটনায় তার পদক্ষেপের বিস্তারিত প্রকাশ করতে অস্বীকার করেছে, অথচ এসব ঘটনা ইতিমধ্যেই নাগরিকদের ব্যক্তিগত নিরাপত্তা ঝুঁকিতে ফেলেছে। এর মধ্যে রয়েছে পার্ক-২৪-এর ‘টাইমস কার’ শেয়ারিং সেবার সার্ভার থেকে ১৪ লাখ ৬০ হাজার ড্রাইভিং লাইসেন্সের তথ্য ফাঁস, এবং জিএমও ইন্টারনেট গ্রুপের সঙ্গে এক হ্যাকার গোষ্ঠীর চলমান বিরোধ—যারা ১০ লাখ ডলার মুক্তিপণ না পেলে প্রতিষ্ঠান থেকে চুরি করা গোপন তথ্য প্রকাশের হুমকি দিয়েছে।

রজার্স বলেন, “কোনো বড় সাইবার ঘটনার জবাবে কী করবেন তা ঠিক করতে যদি সপ্তাহ কিংবা মাস লেগে যায়, তাহলে তা অদক্ষ এবং অনেক কম কার্যকর।” তিনি মনে করেন, এভাবে দেরি করে জাপান মূলত নিজের সক্রিয় সাইবার প্রতিরক্ষা পরিকল্পনাকেই “দুর্বল” করে ফেলছে।
তাঁর মতে, পাল্টা ব্যবস্থা নিয়ে চুপ থাকার বিষয়টিও জাপানের জন্য সুফল বয়ে আনছে না। “আমি আমার পুরনো জগতে সবাইকে বলতাম: দেখো, আমরা কী করতে চাইছি তা মানুষকে জানাতে আমাদের স্বচ্ছন্দ বোধ করা উচিত। যেটা গোপন রাখা দরকার সেটা হলো—আমরা তা কীভাবে করব। এই দুটো এক জিনিস নয়।”

রজার্স জাপানভিত্তিক সাইবার নিরাপত্তা প্রতিষ্ঠান নিহোন সাইবার ডিফেন্সের সিনিয়র এক্সিকিউটিভ অ্যাডভাইজার। মার্কিন নৌবাহিনীতে ও গোয়েন্দা প্রধান হিসেবে দীর্ঘদিন জাপানি সামরিক কর্মকর্তাদের সঙ্গে কাজ করা রজার্স নির্দিষ্ট কৌশল বলে দিতে অনিচ্ছা প্রকাশ করলেও উন্নতির সম্ভাব্য ক্ষেত্রগুলো চিহ্নিত করেছেন—যেমন বেসরকারি খাতে নেটওয়ার্ক প্রশাসকদের দুর্বল ‘সাইবার হাইজিন’ এবং জাপানে দক্ষ সাইবার নিরাপত্তা পেশাজীবীর ঘাটতি।

বিশ্ব অর্থনৈতিক ফোরামের হিসাবে বিশ্বজুড়ে সাইবার নিরাপত্তা বিশেষজ্ঞের ঘাটতি ৪০ লাখ। জাপানের অর্থনীতি, বাণিজ্য ও শিল্প মন্ত্রণালয় (মেটি) জানিয়েছে, ২০২৫ সালে দেশটিতে নিবন্ধিত সাইবার নিরাপত্তা বিশেষজ্ঞের সংখ্যা ছিল মাত্র ২৪ হাজার। ২০৩০ সালের মধ্যে এই সংখ্যা ৫০ হাজারে নেওয়ার লক্ষ্য ঘোষণা করেছে মেটি। তুলনায় সাইবার সিক-এর হিসাবে যুক্তরাষ্ট্রে সাইবার নিরাপত্তা পেশাজীবীর সংখ্যা ১৩ লাখেরও বেশি।

বৃহস্পতিবার এক সংবাদ সম্মেলনে প্রধান ক্যাবিনেট সচিব মিনোরু কিহারা সাইবার প্রতিরক্ষা বিশেষজ্ঞ নিশ্চিত করার গুরুত্ব স্বীকার করেন এবং উল্লেখ করেন, তাঁদের বেতন সাধারণ সরকারি কর্মচারীদের চেয়ে বেশি। তবে জাপানে বেতন যুক্তরাষ্ট্রের তুলনায় উল্লেখযোগ্যভাবে কম—মার্কিন শ্রম ব্যুরোর তথ্য অনুযায়ী ২০২৫ সালে তথ্য নিরাপত্তা বিশ্লেষকের বার্ষিক গড় বেতন ১,২৯,১৮০ ডলার, অন্যদিকে নিয়োগ সংস্থা রবার্ট হাফের হিসাবে জাপানে সাইবার নিরাপত্তা পরামর্শকের বেতন ৭০ থেকে ৯০ লাখ ইয়েন (৪৪,৩৩০ ডলারের মতো)।

রজার্স বলেন, “স্পষ্টতই টাকা সমাধানের একটি অংশ হবে। কিন্তু এটি টাকার সমস্যার চেয়ে বড় কিছু।”

তিনি উল্লেখ করেন, সাইবার অপরাধ মোকাবিলায় নিয়োজিত সরকারি সংস্থা—বিশেষ করে জাতীয় পুলিশ এজেন্সি—আইন প্রয়োগকারী দৃষ্টিকোণ থেকে কাজ করে, যা সাইবার অপরাধ প্রতিরোধের চেয়ে অপরাধীদের বিরুদ্ধে আইনি মামলা গড়ার দিকেই বেশি মনোযোগী।

তাঁর মতে, চূড়ান্ত লক্ষ্য হওয়া উচিত এমন সম্পদ ও দক্ষতা অর্জন করা, যার মাধ্যমে হামলা আগেই অনুমান করা যায় এবং বেসরকারি খাতকে আসন্ন হুমকি সম্পর্কে সতর্ক করা যায়।

রজার্স বলেন, “প্রতিরোধের একটা দিক হলো কেবল অভিপ্রায় ও ইচ্ছা প্রদর্শন নয়, বরং এটাও নিশ্চিত করা যে বিশ্ববাসী বুঝতে পারে—আপনার সক্ষমতা আছে এবং আপনি এ ধরনের কাজ করতে প্রস্তুত।”